


|
|||||||


|


|
|
 |
|
|
Strumenti |
 03-11-2008, 09:31 |
#1 |
|
Senior Member

Iscritto dal: Mar 2006
Messaggi: 22121
|
[NEWS] Cybercrime, numeri record per il rootkit da MBR
lunedì 03 novembre 2008
Roma - Una volta si chiamavano virus multi-partito o da Master Boot Record, e non facevano molto più che generare hype sconsiderato sui telegiornali di prima serata. Oggi le varie genìe di malware sono diventate strumento di business e crimine informatico, un'attività con gli indici costantemente in crescita che sfrutta anche, come nel caso del rootkit Mebroot, le vecchie tattiche da DOS-virus per fare incetta di dati finanziari e carte di credito. 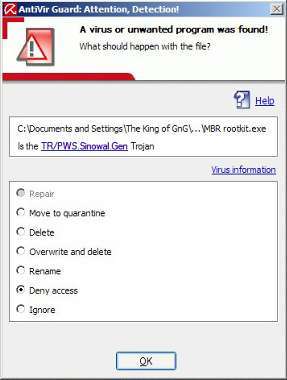 In circolazione dal 2006, Mebroot (anche noto come "Sinowal" o "Torpig") è stato capace di collezionare qualcosa come più di 270mila credenziali di account bancari online e circa 240mila numeri di carte di credito. Prendendo di mira le macchine basate su sistemi operativi Windows, rivela il FraudAction Research Lab di RSA, il malware ha permesso a una singola gang del cyber-crimine di agire indisturbata per anni con una costanza che solo raramente è stato possibile osservare in altre occasioni. La caratteristica "vincente" del malware, basato come descritto dall'autore del tool anti-rootkit GMER su un codice "proof-of-concept" noto già dal 2005, è quella di essere totalmente invisibile al sistema ospite colpito dall'infezione: non solo Mebroot si inietta nel Master Boot Record (il settore zero dell'hard disk, eseguito prima ancora di qualsiasi sistema operativo Windows, Linux o quant'altro) per garantirsi l'avvio a ogni sessione, ma arriva al punto di non modificare in alcun modo i file o i settori della partizione su cui l'OS colpito risiede, copiando invece il corpo principale del proprio codice in settori e tracce del disco inutilizzati. Fatto ciò, il rootkit modifica al volo le routine di basso livello di Windows direttamente in memoria per garantirsi la sostanzialmente completa invisibilità, sia all'utente che agli eventuali software antivirus e antimalware installati sulla macchina. Un sistema che, visti i risultati denunciati da RSA, si è rivelato estremamente efficace nel corso del tempo: certo, perché l'infezione riesca a penetrare sul PC ha comunque la necessità di sfruttare falle del browser o dei vari componenti della multimedialità sul web costantemente bucherellati da vulnerabilità assortite, ma una volta messo piede sull'MBR dell'hard disk il malware riesce ad agire sostanzialmente indisturbato e senza far sentire minimamente la propria presenza. Per quanto la gang che tira le fila del network di Sinowal continui a rimanere sconosciuta, le prove sin qui raccolte dagli esperti hanno evidenziato un collegamento iniziale con il provider "criminale" Russian Business Network, apparentemente fuori dai giochi, almeno per ora, visto l'eccesso di attenzione mediatica avuto nel corso dei mesi e anni scorsi. Alte sono a tal proposito le possibilità che i cyber-criminali siano di nazionalità russa, considerando peraltro che RSA non ha individuato nemmeno una vittima di Mebroot riconducibile a questa nazione. Il futuro di Mebroot, infine, appare tutto fuorché incerto: gli ingegneri del mal(war)e dietro il rootkit sono costantemente impegnati a produrre e diffondere "in the wild" nuove varianti della loro mefitica bit-creatura, e l'ultima revisione scovata e sottoposta al servizio di scansione multipla di Virustotal.com riesce al momento a passare inosservata a 20 antivirus su 35. A parziale consolazione del problema, il miglior antivirus gratuito al mondo riconosce correttamente la minaccia e dovrebbe essere in grado di intercettarla prima che questa metta radici sull'MBR dell'hard disk di sistema. Alfonso Maruccia Fonte: Punto Informatico
__________________
Questa opera è distribuita secondo le regole di licenza Creative Commons salvo diversa indicazione. Chiunque volesse citare il contenuto di questo post deve necessariamente riportare il link originario. |

|

|
|
03-11-2008, 09:38
|
#2 |
|
Senior Member

Iscritto dal: Oct 2007
Città: Roma
Messaggi: 9809
|
il problema è che io sti ultimi 2 mesi spesso ho beccato alcuni rootkit che antivir manco sapeva ce fossero -.- come devo fare???
|
|
|
|
|
03-11-2008, 10:02
|
#3 |
|
Senior Member
Iscritto dal: Mar 2006
Messaggi: 22121
|
guarda che antivir ha anche la ricerca di rootkit ma va impostato. per questo ti rimando alla pagina del thread ufficiale.
__________________
Questa opera è distribuita secondo le regole di licenza Creative Commons salvo diversa indicazione. Chiunque volesse citare il contenuto di questo post deve necessariamente riportare il link originario. |
|
|
|
|
03-11-2008, 10:59
|
#4 |
|
Senior Member

Iscritto dal: Aug 2006
Città: Riviera del Brenta
Messaggi: 2059
|
Ultimamente aggiornano gli exe molto spesso, prima aggiornavano 1/2 volte a settimana, ora da alcuni giorni 2/3 volte al giorno.
Questa è l'ultima versione (oggi ore 11) Riconosciuto da 6/36 http://www.virustotal.com/it/analisi...40d318ea9a9c3b |
|
|
|
|
03-11-2008, 11:56
|
#5 | |
|
Senior Member
Iscritto dal: Aug 2006
Messaggi: 4350
|
Quote:
|
|
|
|
|

|
03-11-2008, 15:22
|
#6 |
|
Senior Member
Iscritto dal: Mar 2006
Messaggi: 22121
|
__________________
Questa opera è distribuita secondo le regole di licenza Creative Commons salvo diversa indicazione. Chiunque volesse citare il contenuto di questo post deve necessariamente riportare il link originario. |
|
|
|
|
03-11-2008, 21:57
|
#7 | |
|
Senior Member
Iscritto dal: Jan 2007
Messaggi: 308
|
Quote:
Sara' che non sono molto attento in questo periodo ma non saprei dove trovare il virus. Gmg se mi mandi in pvt un riferimento ti sarei grato :-)
__________________
maipiugromozon.blogspot.com |
|
|
|
|
|
|


| Strumenti | |


|
|

Tutti gli orari sono GMT +1. Ora sono le: 15:24.





