


|
|||||||


|


|
|
 |
|
|
Strumenti |
 23-09-2008, 04:11 |
#1 |
|
Senior Member

Iscritto dal: Sep 2007
Messaggi: 467
|
[News] Aggiornamento malware MultyCodecUpgr.7(dot)exe e siti di scansione multipla AV
martedì 23 settembre 2008
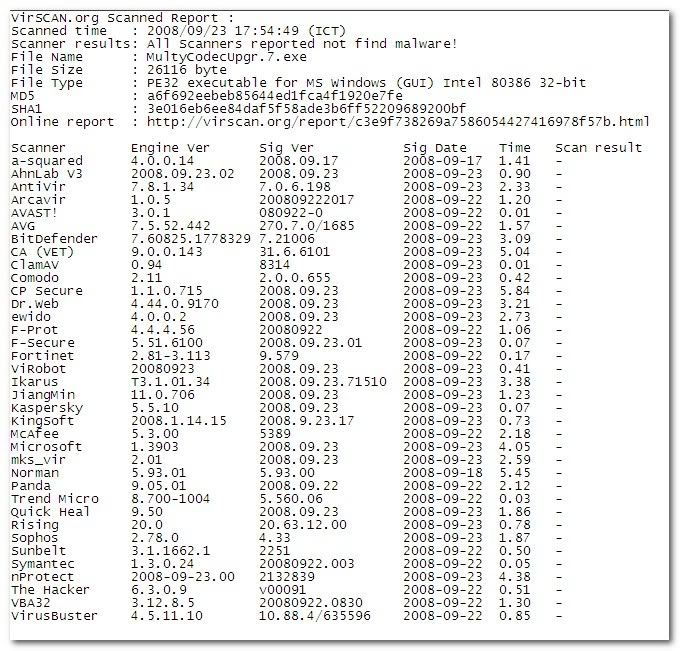
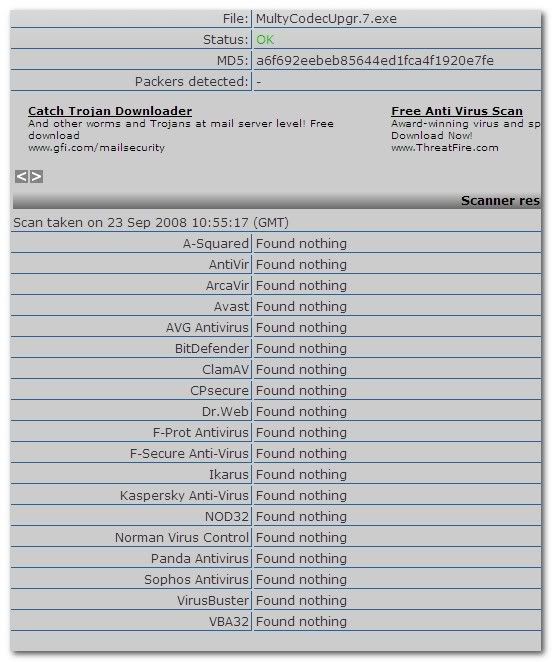
Continua il particolare comportamento del file malware visto in un precedente post e che si distingueva al momento della prima sua comparsa in rete, per essere sconosciuto a praticamente tutti i software AV presenti su Virus Total. Sembra che comunque anche a distanza di qualche giorno, questo codice sia ben supportato da chi vuole distribuire malware in rete. Infatti, una sua analisi con VT in data 22 settembre vedeva una diminuzione del numero dei softwares che rilevano la minaccia e , cosa particolare, i soli due programmi Av che riconoscevano il malware erano,in parte, diversi dai precedenti. Inoltre l'url del sito che hosta il file eseguibile e' nuovamente cambiata. Una analisi con Anubis ci mostra che anche i links a cui punta MultyCodecUpgr.7(dot)exe una volta in esecuzione differiscono dai precedenti links della 'vecchia' versione 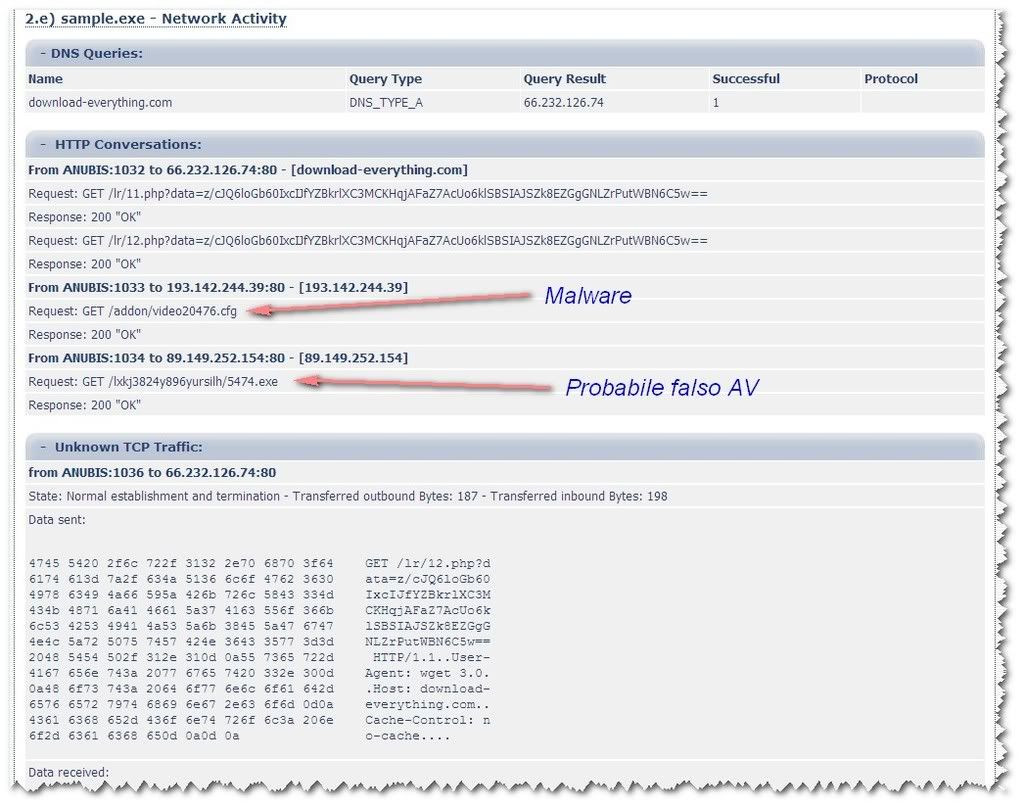 Queste le scansioni di due dei files scaricati dal codice malevolo quando in esecuzione e precisamente ed anche riconosciuto da molti software come applicazione di falso antivirus. Ripetendo il 23 settembre (in mattinata ora thai) l'analisi, questa volta con i 3 siti di scansione online, gia' visti prima abbiamo sempre un risultato in linea con il precedente test 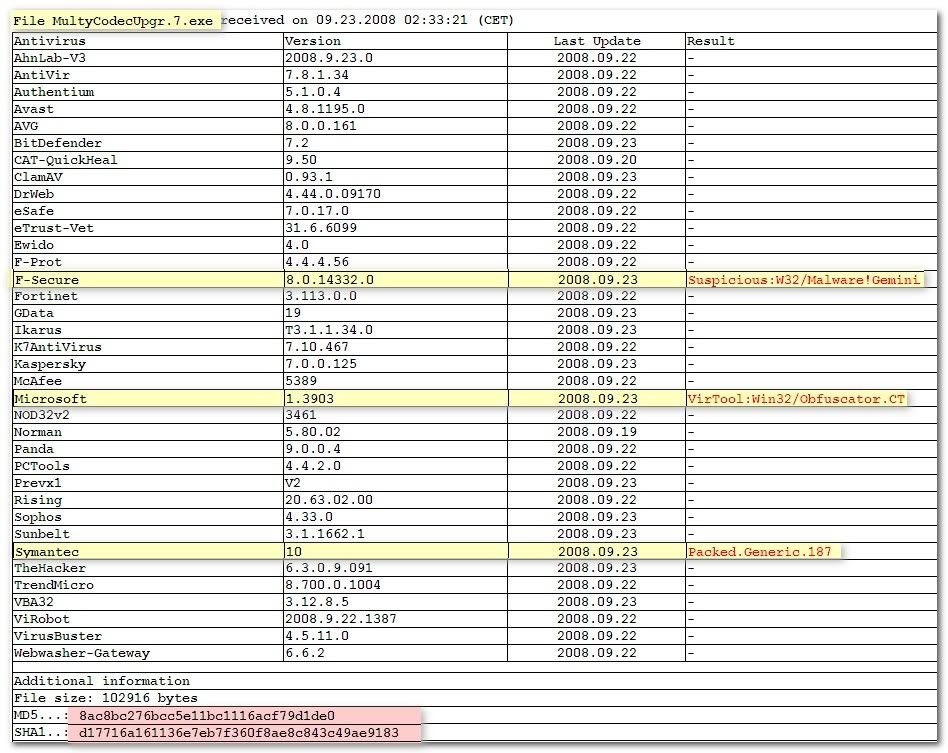 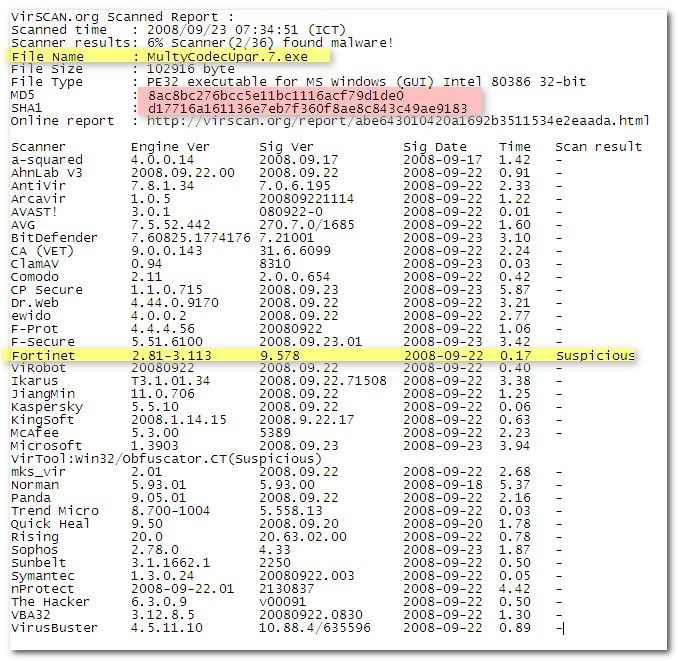 ed ancora una volta, per il medesimo file diversi softwares che rilevano la minaccia (e comunque molto pochi) Inoltre risulta evidente come alcuni positivi siano comunque catalogati come sospetti e non come appartenenti ad uno specifico malware. Dalle poche indicazioni fornite riguardo a data e versione del software in uso sembrerebbe che almeno per Symantec la definizione dei virus su VT (20082309) , che rileva la minaccia, sia piu' aggiornata che sulla scansione di VirScan (20082209) Come dicevo in precedenza ci sono comunque altri fattori che modificano la risposta del singolo software Av ad es. ambiente nel quale viene eseguito il test sul file, utilizzo di differenti settaggi dei parametri di scansione, analisi euristica differente, utilizzo di diversi metodi per passare il file ricevuto via rete al software che lo deve analizzare ecc..... 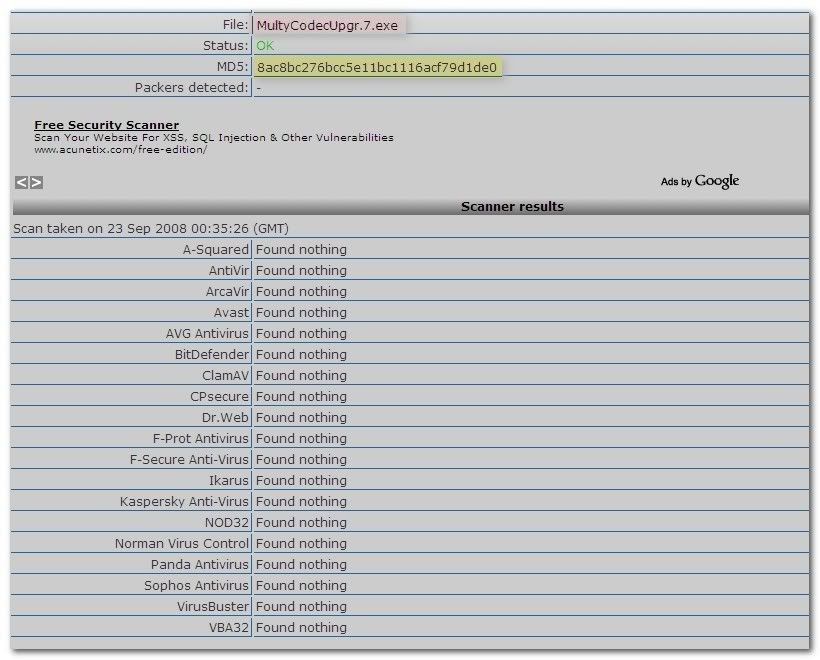 In ogni caso, limitatamente alle sole 3 scansioni in periodi diversi sul medesimo file, sembrerebbe che Jotti, avendo un numero molto minore di software che testano il file inviato , risulti meno efficace nel rilevare la minaccia presente.(in Jotti non compaiono nel report nel caso visto ora Symantec, Microsoft, Fortinet) e l'unico software presente cioe' F-Secure da esito negativo. Inoltre da quanto si legge in rete Jotti “Uses linux versions of scanners, might not have the same results as windows version. “ che potrebbe essere una ulteriore spiegazione di risultati alquanto diversi Per avere alcune ulteriori conferme si e' poi provato ad utilizzare alcuni altri siti presenti in rete che offrono scansione online di files anche se utilizzando in genere un limitato numero di softwares AV. Ecco alcuni risultati sempre del medesimo file eseguibile VirusChief 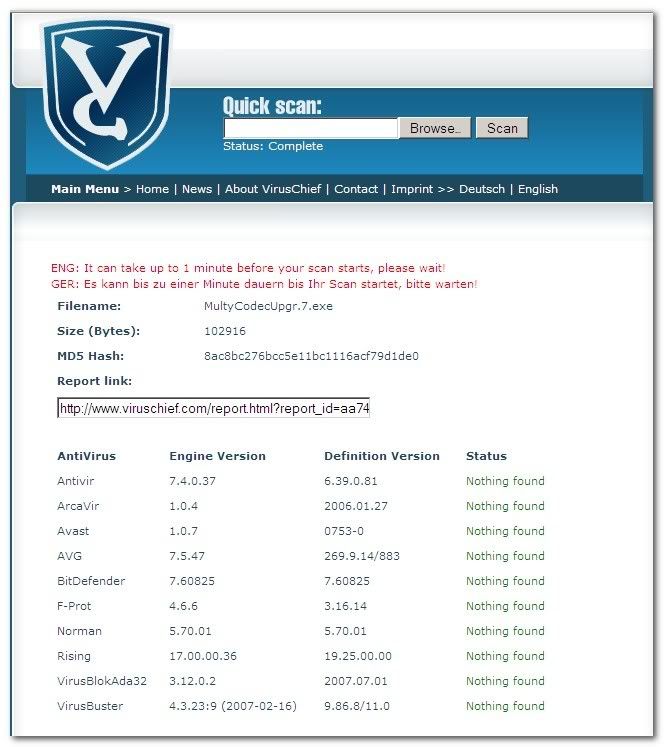 Filterbit 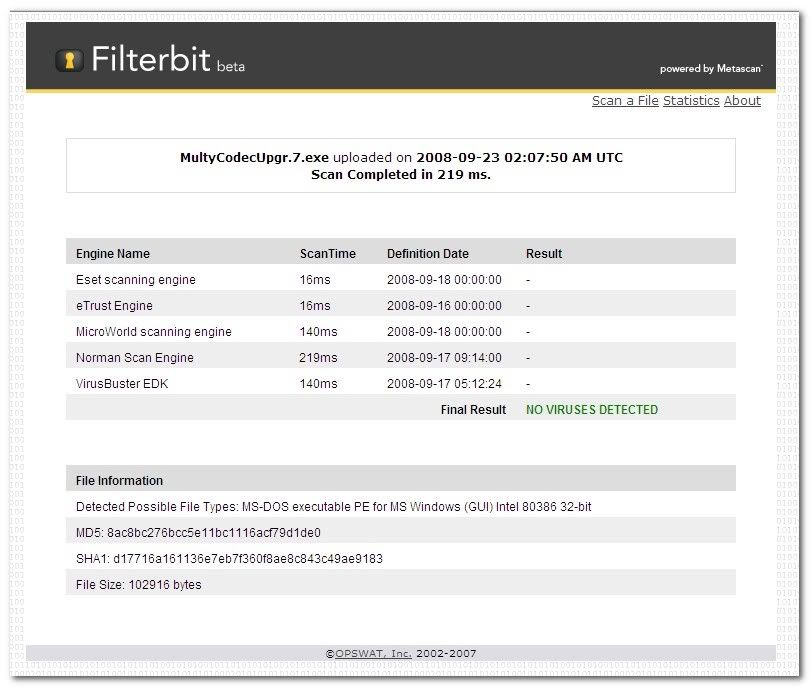 Virus Org con un numero di softwares nel report piu' consistente 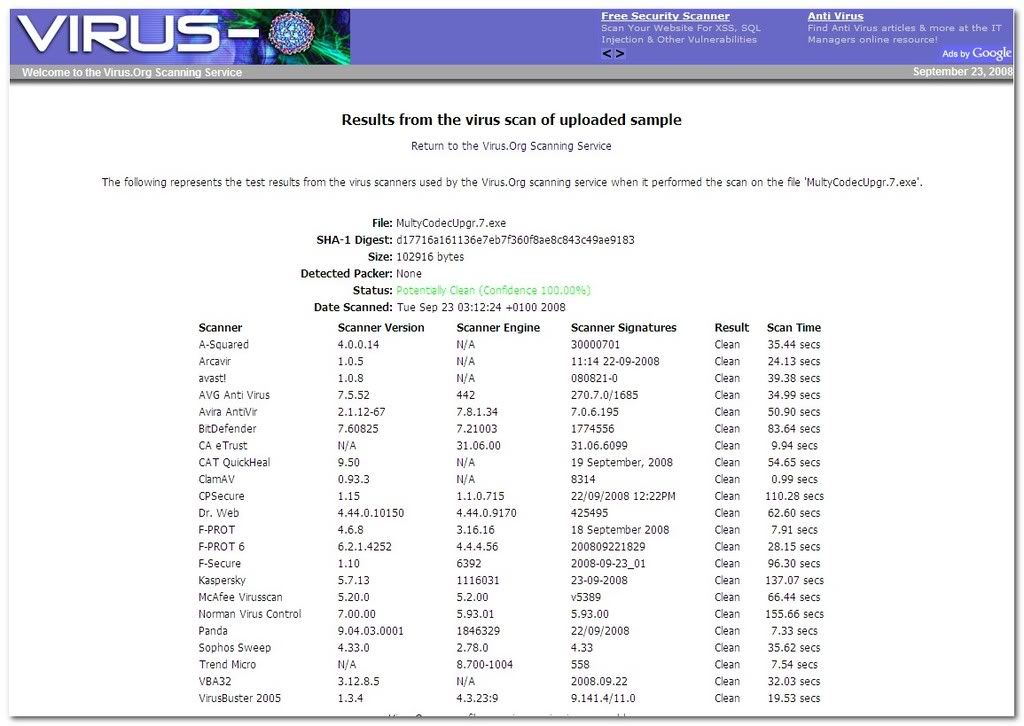 in ogni caso nessuno di questi ha individuato un problema sul file, anche solo come sospetto. Lascio a chi legge verificare eventuali diversita', quando possibile, su data e versione dell'aggiornamento dei software usati. In conclusione e per quanto si riferisce al sito che distribuisce questo falso codec, in realta' malware ,sembra che chi lo gestisce sia molto attivo sia nel continuo aggiornamento del codice per renderlo difficilmente rilevabile dai software Av ma anche variando, a brevi intervalli di tempo, l'indirizzo del server che hosta il file eseguibile. Da quanto visto , appare anche evidente che fidarsi delle risposte del solo uso di software antivirus e navigare in rete cliccando su qualsiasi file eseguibile proposto non protegge assolutamente dal possibile rischio di venire colpiti da uno di questi recenti ed aggiornati malware, se non si prendono anche altre precauzioni quali blocco di scripts sul browser e possibilmente esecuzione del software che utilizziamo per navigare in rete all'interno di una SandBox per isolare possibili problemi Chi visita siti con contenuti per adulti o comunque di dubbia affidabilita' non dimentichi mai che l'equazione 'pagina con player video che cliccato o in automatico propone di scaricare un file exe (come codec, player,setup ecc) = malware' e' sempre molto attuale, Edgar  fonte: http://edetools.blogspot.com/ Ultima modifica di Edgar Bangkok : 23-09-2008 alle 04:26. |

|

|
|
23-09-2008, 12:11
|
#2 |
|
Senior Member
Iscritto dal: Sep 2007
Messaggi: 467
|
Aggiornamento scansione malware MultyCodecUpgr.7.exe pomeriggio 23 settembre
Ecco i 3 screenshot della scansione eseguita questo pomeriggio (ora thai) sul file contenente malware
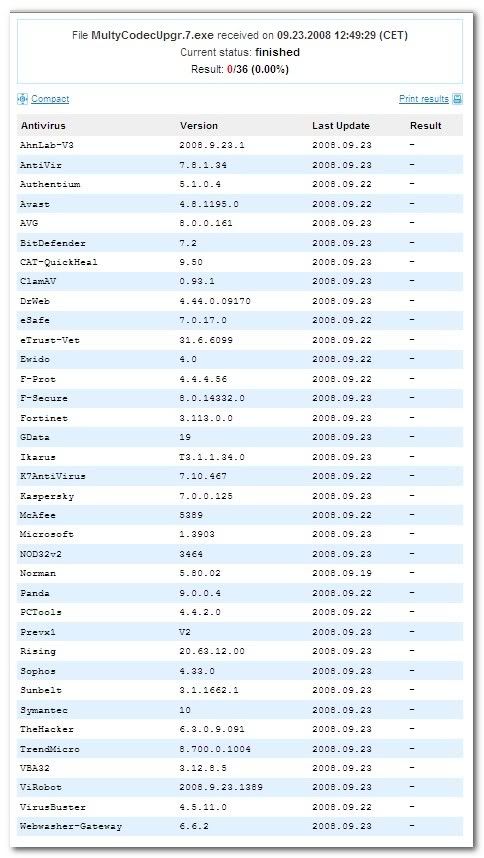   Penso che ogni commento sia superfluo. Edgar
|
|
|
|
|
23-09-2008, 13:47
|
#3 |
|
Senior Member

Iscritto dal: Mar 2006
Messaggi: 22121
|
sempre più preoccupante. i malware writer sono sempre pi avanti di una spanna rispetto alle case antivirus. nemmeno antivir e gdata possono nulla contro questi criminali

__________________
Questa opera è distribuita secondo le regole di licenza Creative Commons salvo diversa indicazione. Chiunque volesse citare il contenuto di questo post deve necessariamente riportare il link originario. |
|
|
|
|
23-09-2008, 15:22
|
#4 |
|
Bannato
Iscritto dal: Aug 2007
Messaggi: 3847
|
.
Ultima modifica di riazzituoi : 30-04-2010 alle 15:09. |
|
|
|
|
23-09-2008, 16:30
|
#5 |
|
Senior Member
Iscritto dal: Sep 2007
Messaggi: 467
|
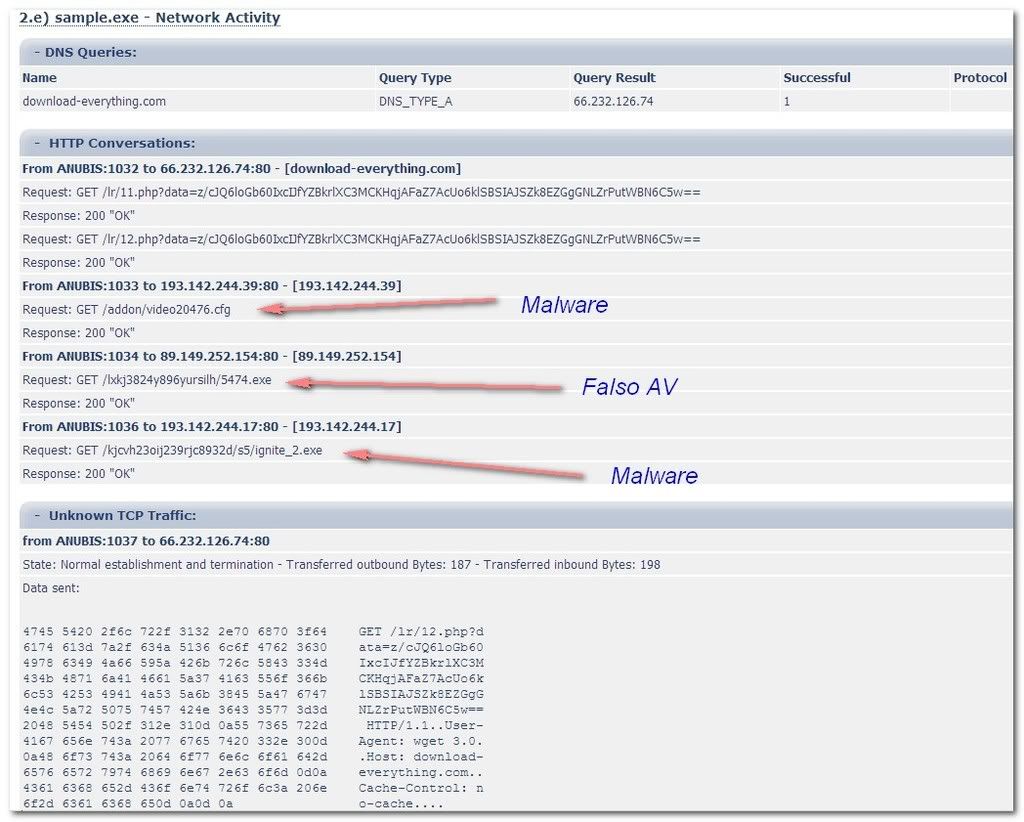
Nuova scansione con Anubis
Solo un breve aggiornamento per riferire di una scansione con Anubis, del file eseguibile, che adesso oltre a non essere riconosciuto come file pericoloso, contiene un nuovo link a diverso download malware:
 Il file ignite_2(dot)exe e' infatti visto da VT come 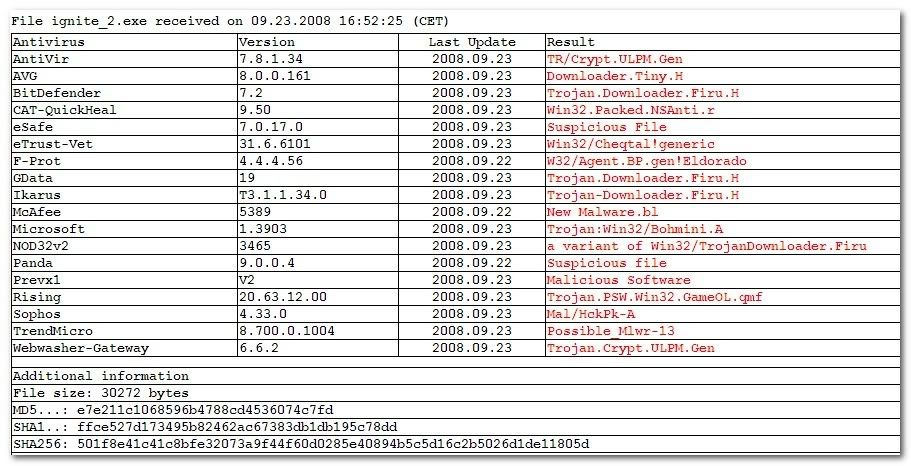  Edgar
|
|
|
|
|
|


| Strumenti | |


|
|

Tutti gli orari sono GMT +1. Ora sono le: 05:10.





