Torna indietro   Hardware Upgrade Forum > Hardware Upgrade > News

Hyundai IONIQ 5 N, l'elettrica che finge di essere termica (e ci riesce da paura)
Abbiamo provato per dieci giorni la Hyundai IONIQ 5 N, con 650 CV, 770 Nm e uno 0-100 km/h in 3,4 secondi. Il suo punto forte è N e-Shift, che simula un cambio a otto rapporti con suoni da motore termico e perfino un bang supersonico
CES Unveiled Milan, l'IA diventa tecnologia fondativa e il commercio torna centrale
La prima tappa italiana della Road to CES porta a Milano i vertici della Consumer Technology Association, con una nuova griglia di lettura dei trend tecnologici e una posizione netta su dazi e regolamentazione dell'IA
 Recensione OPPO Find X10 Pro Max: un top di gamma completo con tre fotocamere da 200MP
Recensione OPPO Find X10 Pro Max: un top di gamma completo con tre fotocamere da 200MP
OPPO ha appena lanciato sul mercato la nuova serie Find X10, che ha come smartphone premium il Find X10 Pro Max, uno smartphone completo, che fa del comparto fotografico il suo vero punto di forza. Ma sono tante le novità, tra cui l'AI che adesso diventa agentica. Ma andiamo a vedere nel dettaglio questo nuovo smartphone.
Tutti gli articoli Tutte le news

Vai al Forum
Rispondi
 
Strumenti
Old 03-04-2024, 15:01   #1
Redazione di Hardware Upg
www.hwupgrade.it
 
Iscritto dal: Jul 2001
Messaggi: 75166
Link alla notizia: https://www.hwupgrade.it/news/sicure...ca_125839.html

Una vulnerabilità presente in uno strumento di compressione per Linux è stata scoperta quasi per caso da un singolo sviluppatore e neutralizzata per tempo: gli esiti sarebbero stati simili a quanto accaduto con Log4shell

Click sul link per visualizzare la notizia.
Redazione di Hardware Upg è offline   Rispondi citando il messaggio o parte di esso
Old 03-04-2024, 15:35   #2
marcram
Senior Member
 
L'Avatar di marcram
 
Iscritto dal: Jul 2008
Messaggi: 6439
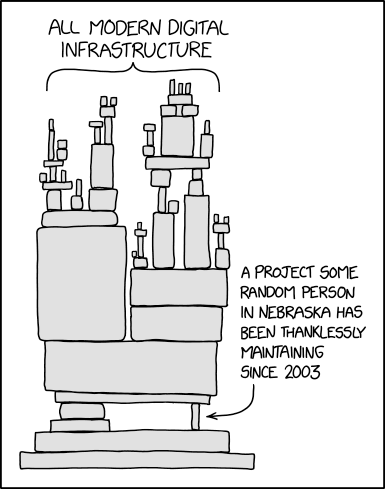
Ecco perché Bruce Perens ha proposto recentemente di far pagare una commissione a tutte le realtà multimilionarie che utilizzano (spesso "sfruttano") software opensource gratuitamente...


(Fonte XKCD)
marcram è offline   Rispondi citando il messaggio o parte di esso
Old 03-04-2024, 15:46   #3
Opteranium
Senior Member
 
Iscritto dal: Feb 2004
Messaggi: 6367
vicenda decisamente inquietante, per fortuna a lieto fine e che conferma quanto di buono ci sia nel software open.
Adesso mi chiedo: ci sarà una denuncia per questa "entità" (persona o gruppo che sia) autore del codice malevolo?
Opteranium è offline   Rispondi citando il messaggio o parte di esso
Old 03-04-2024, 15:53   #4
SpyroTSK
Senior Member
 
Iscritto dal: Jul 2004
Messaggi: 3035
Quote:
Originariamente inviato da marcram Guarda i messaggi
Ecco perché Bruce Perens ha proposto recentemente di far pagare una commissione a tutte le realtà multimilionarie che utilizzano (spesso "sfruttano") software opensource gratuitamente...


(Fonte XKCD)
Quindi una LGPL con limiti di fatturato...
__________________
IT Manager - Anti-complottista a tempo perso
SpyroTSK è offline   Rispondi citando il messaggio o parte di esso
Old 03-04-2024, 16:14   #5
marcram
Senior Member
 
L'Avatar di marcram
 
Iscritto dal: Jul 2008
Messaggi: 6439
Quote:
Originariamente inviato da SpyroTSK Guarda i messaggi
Quindi una LGPL con limiti di fatturato...
Non me ne intendo tanto di licenze...

Dovrebbe essere: tu, azienda multimilionaria, paghi una commissione in percentuale ai ricavi, e in compenso puoi usare tutti i software con licenza Post-Open (così la chiama) che vuoi.
La commissione viene poi suddivisa tra gli sviluppatori dei software utilizzati.

https://www.thestack.technology/open...for-post-open/
marcram è offline   Rispondi citando il messaggio o parte di esso
Old 03-04-2024, 16:26   #6
SpyroTSK
Senior Member
 
Iscritto dal: Jul 2004
Messaggi: 3035
Quote:
Originariamente inviato da Opteranium Guarda i messaggi
vicenda decisamente inquietante, per fortuna a lieto fine e che conferma quanto di buono ci sia nel software open.
Adesso mi chiedo: ci sarà una denuncia per questa "entità" (persona o gruppo che sia) autore del codice malevolo?
Sì, ma non è un comune tentativo di hacking fatto da un pivello, sicuramente dietro a quell'account c'è qualche gruppo bello grosso, quasi sicuramente info stealer.
__________________
IT Manager - Anti-complottista a tempo perso
SpyroTSK è offline   Rispondi citando il messaggio o parte di esso
Old 03-04-2024, 16:29   #7
fabius21
Senior Member
 
Iscritto dal: Jan 2008
Messaggi: 2043
Da come ho letto, erano compromessi solo i binari, infatti non capivo perchè gentoo non facesse il downgrade
fabius21 è offline   Rispondi citando il messaggio o parte di esso
Old 03-04-2024, 16:33   #8
marcram
Senior Member
 
L'Avatar di marcram
 
Iscritto dal: Jul 2008
Messaggi: 6439
Quote:
Originariamente inviato da fabius21 Guarda i messaggi
Da come ho letto, erano compromessi solo i binari, infatti non capivo perchè gentoo non facesse il downgrade
No, non nei binari. Nei tarball dei sorgenti.
Il problema è che molti utilizzatori, invece di scaricare i sorgenti direttamente dal Git, si scaricano i tarball già impacchettati...
marcram è offline   Rispondi citando il messaggio o parte di esso
Old 03-04-2024, 16:46   #9
fabius21
Senior Member
 
Iscritto dal: Jan 2008
Messaggi: 2043
Quote:
Originariamente inviato da marcram Guarda i messaggi
No, non nei binari. Nei tarball dei sorgenti.
Il problema è che molti utilizzatori, invece di scaricare i sorgenti direttamente dal Git, si scaricano i tarball già impacchettati...
grazie per il chiarimento
fabius21 è offline   Rispondi citando il messaggio o parte di esso
Old 03-04-2024, 17:00   #10
SpyroTSK
Senior Member
 
Iscritto dal: Jul 2004
Messaggi: 3035
Quote:
Originariamente inviato da marcram Guarda i messaggi
Non me ne intendo tanto di licenze...

Dovrebbe essere: tu, azienda multimilionaria, paghi una commissione in percentuale ai ricavi, e in compenso puoi usare tutti i software con licenza Post-Open (così la chiama) che vuoi.
La commissione viene poi suddivisa tra gli sviluppatori dei software utilizzati.

https://www.thestack.technology/open...for-post-open/
Allora, la differenza sostanziale tra GPL e LGPL è che su GPL tu sei obbligato a rilasciare sempre l'interno codice sorgente del tuo software anche se hai utilizzato 1 sola riga di codice protetta da GPL (che sia a pagamento o meno). Mentra la LGPL ti dice che tu puoi usare il codice protetto da LGPL all'interno (o esterno, come libreria) del tuo software senza nessun problema e se qualcuno volesse i tuoi codici sorgenti tu sei obbligato a lasciarli solamente la parte coperta da LGPL e non tutto il tuo pezzettone di software.

Inoltre, nessuna delle due licenze vieta agli sviluppatori di vendere il software e il relativo codice sorgente, ma consente ai propri acquirenti il lusso di regalare e/o pubblicare il codice protetto da GPL o LGPL.

Pertanto, quello che vuoi fare tu è una LGPL senza eccezzione del dynamic linking, ma se hai un fatturato più alto di 2.000.000€, paghi a prescinedere un tot di €

edit: NB che entrambe le licenze non consentono NESSUNA MODIFICA alla parte del codice protetto dalle due licenze, pertanto se prendi un pezzo di codice di un software con licenza gpl o lgpl e ci inserisci un carattere sei obbligato a rilasciarlo.
__________________
IT Manager - Anti-complottista a tempo perso

Ultima modifica di SpyroTSK : 03-04-2024 alle 17:08.
SpyroTSK è offline   Rispondi citando il messaggio o parte di esso
Old 03-04-2024, 17:19   #11
marcram
Senior Member
 
L'Avatar di marcram
 
Iscritto dal: Jul 2008
Messaggi: 6439
Quote:
Originariamente inviato da SpyroTSK Guarda i messaggi
Allora, la differenza sostanziale tra GPL e LGPL è che su GPL tu sei obbligato a rilasciare sempre l'interno codice sorgente del tuo software anche se hai utilizzato 1 sola riga di codice protetta da GPL (che sia a pagamento o meno). Mentra la LGPL ti dice che tu puoi usare il codice protetto da LGPL all'interno (o esterno, come libreria) del tuo software senza nessun problema e se qualcuno volesse i tuoi codici sorgenti tu sei obbligato a lasciarli solamente la parte coperta da LGPL e non tutto il tuo pezzettone di software.

Inoltre, nessuna delle due licenze vieta agli sviluppatori di vendere il software e il relativo codice sorgente, ma consente ai propri acquirenti il lusso di regalare e/o pubblicare il codice protetto da GPL o LGPL.
Probabilmente, se la cosa dovesse andare in porto, nascerebbero comunque delle sotto-licenze con le stesse differenze, quindi questa Post-Open non andrebbe paragonata strettamente ad una LGPL, ma ad un suo sovrainsieme...
Quote:
Pertanto, quello che vuoi fare tu è una LGPL senza eccezzione del dynamic linking, ma se hai un fatturato più alto di 2.000.000€, paghi a prescinedere un tot di €
No, non io...

Ne esiste già una bozza
https://perens.com/2024/03/08/post-o...e-first-draft/
marcram è offline   Rispondi citando il messaggio o parte di esso
Old 03-04-2024, 19:21   #12
kreijack
Member
 
Iscritto dal: May 2011
Messaggi: 156
Quote:
Originariamente inviato da fabius21 Guarda i messaggi
Da come ho letto, erano compromessi solo i binari, infatti non capivo perchè gentoo non facesse il downgrade
Erano sempre i sorgenti ma compressi in un archivio tar.gz. A volte è più pratico renderli disponibili come tali oltre a rendere disponibile i sorgenti attraverso git.
kreijack è offline   Rispondi citando il messaggio o parte di esso
Old 03-04-2024, 19:36   #13
Takuya
Senior Member
 
L'Avatar di Takuya
 
Iscritto dal: Dec 2008
Messaggi: 764
Quote:
Originariamente inviato da marcram Guarda i messaggi
Ecco perché Bruce Perens ha proposto recentemente di far pagare una commissione a tutte le realtà multimilionarie che utilizzano (spesso "sfruttano") software opensource gratuitamente...


(Fonte XKCD)
Fixed

Takuya è offline   Rispondi citando il messaggio o parte di esso
Old 03-04-2024, 19:38   #14
kreijack
Member
 
Iscritto dal: May 2011
Messaggi: 156
Freund è un manutentore volontario del sistema di gestione database PostgreSQL. La sua scoperta prende il via dopo aver osservato comportamenti non consueti durante l'esecuzione di alcuni test su Linux: in particolare con un anomalo carico della CPU nel corso degli accessi crittografati a liblzma, parte della libreria di compressione xz.

E' un po' più convoluto: Freund ha notato un rallentamento dell'avvio di una connessione ssh (da 0.2 a 0.8 sec se ricordo bene), ed un picco di consumo di CPU.

La sua analisi ha rivelato poi, che il server SSH appoggiandosi ad una libreria di systemd, a sua volta richiamava la libreria liblzma, che andava a rimappare (in particolari circostanze) la funzione RSA_public_decrypt di openssl.

Quello che fa impressione, oltre al social engineering e alla pazienza (un lavoro durato 3 anni) usati, sono a tutte le tecniche impiegate per offuscare l'exploit.

Le "in particolari circostanze" condizioni, sono condizioni che complicano enormemente l'analisi di questo tipo di exploit: non deve essere settata la variabile di ambiente TERM p.e; l'exploit è un RCE (remote code execution), ed il comando deve essere cifrato correttamente altrimenti l'exploit si disattiva; di fatto questo impedisce una scansione di internet alla ricerca di questa backdoor.

Il commento più bello è il seguente:

Incredible work from Andres [Freund]. The attackers made a serious strategic mistake: they made PostgreSQL slightly slower.

— Thomas Munro
kreijack è offline   Rispondi citando il messaggio o parte di esso
Old 03-04-2024, 22:29   #15
blackshard
Senior Member
 
L'Avatar di blackshard
 
Iscritto dal: Jan 2002
Città: non ti interessa
Messaggi: 5819
Ironico: complimenti a chi ha scritto l'articolo, in particolare il titolo
__________________
[url="http://www.hwupgrade.it/forum/showthread.php?t=2119003"]- Compilatore Intel e disparità di trattamento verso processori AMD/VIA
blackshard è offline   Rispondi citando il messaggio o parte di esso
Old 04-04-2024, 00:16   #16
Sandro kensan
Senior Member
 
L'Avatar di Sandro kensan
 
Iscritto dal: Dec 2011
Messaggi: 3457
Anch'io il 30 marzo ho ricevuto l'alert:

«Post : About backdoor security alert for xz»

Comunque non essendo interessato al problema ho solo conservato l'email per future riflessioni.
Sandro kensan è offline   Rispondi citando il messaggio o parte di esso
Old 04-04-2024, 12:24   #17
An.tani
Senior Member
 
L'Avatar di An.tani
 
Iscritto dal: Sep 2015
Messaggi: 1458
Quote:
Originariamente inviato da SpyroTSK Guarda i messaggi
Sì, ma non è un comune tentativo di hacking fatto da un pivello, sicuramente dietro a quell'account c'è qualche gruppo bello grosso, quasi sicuramente info stealer.
Infatti, soprattutto per i tempi lunghi la cosa puzza molto di gruppo sponsorizzato da qualche governo.

E se così fosse non mi sorprenderei se lo stesso modus operandi fosse stato adottato per altri pacchetti, ovviamente con altre identità....
An.tani è offline   Rispondi citando il messaggio o parte di esso
 Rispondi


Hyundai IONIQ 5 N, l'elettrica che finge di essere termica (e ci riesce da paura) Hyundai IONIQ 5 N, l'elettrica che finge di esse...
CES Unveiled Milan, l'IA diventa tecnologia fondativa e il commercio torna centrale CES Unveiled Milan, l'IA diventa tecnologia fond...
 Recensione OPPO Find X10 Pro Max: un top di gamma completo con tre fotocamere da 200MP Recensione OPPO Find X10 Pro Max: un top di gam...
WoW Forever provato: il MMORPG che la community chiedeva da anni è arrivato WoW Forever provato: il MMORPG che la community ...
TCL P80 Ultra: con un display AMOLED opaco è una gioia per gli occhi e per le dita TCL P80 Ultra: con un display AMOLED opaco &egra...
GPU vietate in Cina: NVIDIA B300 compare...
NVIDIA RTX Remix 1.6 porta il DLSS 5 Neu...
OpenAI addestra i modelli di frontiera s...
Zen 6 contro Zen 5 a parità di fr...
L'IA vuole sempre più chip, ma c'...
NordVPN anticipa il Black Friday: sconti...
HPE Spaceborne Computer-4: calcolo ad al...
500 chilometri in soli 5 minuti: la rica...
CATL e BAIC puntano a un milione di auto...
La Svezia blocca ChatGPT e Claude sui co...
La NASA ha tenuto una conferenza sulle f...
Galaxy S27 Ultra, spunta la batteria in ...
Google Maps porta l'intelligenza artific...
Una foto troppo perfetta può costare car...
Caldo in Europa, oltre 50.000 morti stim...
Chromium
GPU-Z
OCCT
LibreOffice Portable
Opera One Portable
Opera One 106
CCleaner Portable
CCleaner Standard
Cpu-Z
Driver NVIDIA GeForce 546.65 WHQL
SmartFTP
Trillian
Google Chrome Portable
Google Chrome 120
VirtualBox
Tutti gli articoli Tutte le news Tutti i download

Strumenti

Regole
Non Puoi aprire nuove discussioni
Non Puoi rispondere ai messaggi
Non Puoi allegare file
Non Puoi modificare i tuoi messaggi

Il codice vB è On
Le Faccine sono On
Il codice [IMG] è On
Il codice HTML è Off
Vai al Forum


Tutti gli orari sono GMT +1. Ora sono le: 20:27.


Powered by vBulletin® Version 3.6.4
Copyright ©2000 - 2026, Jelsoft Enterprises Ltd.
Served by www3v
1