Torna indietro   Hardware Upgrade Forum > Software > Linux, Unix, OS alternativi > Linux per newbies

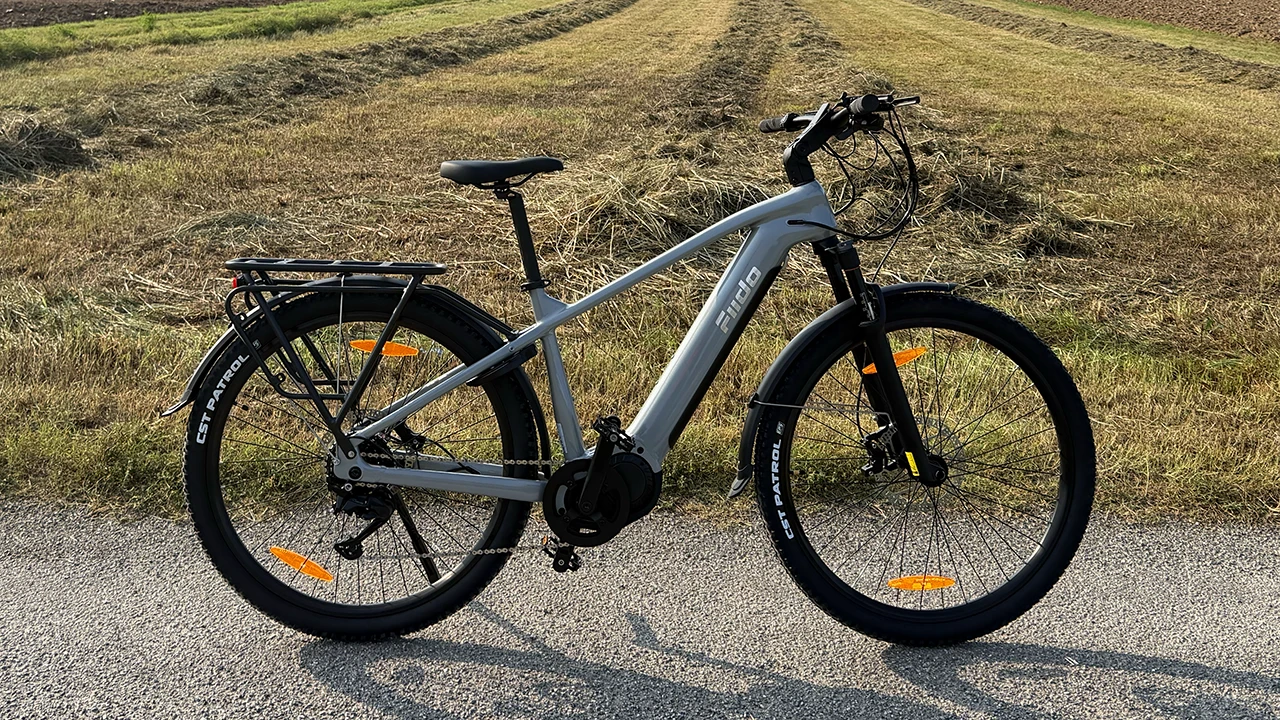
In sella alla Fiido Nomads Pro: e-bike con motore centrale da 100 Nm per il divertimento a 360 gradi
Abbiamo assemblato e provato la Fiido Nomads Pro, evoluzione del modello da trekking già presente nella gamma, che migliora in tutto, soprattutto grazie al motore centrale, fluido e potente. Ottima app, costruzione solida e prezzo ok completano il quadro
ASUS Zenbook 14 (UX3480AA): tanta autonomia con uno chassis bello e robusto
Lo chassis in Ceraluminium è il cuore di questo notebook in edizione 2026, un modello pensato per garantire produttività con le tipiche applicazioni di produttività personale e capace di offrire un'autonomia di funzionamento lontano dalla presa di corrente da riferimento. Potenza, facilità di trasporto e costruzione robusta tutto in un notebook compatto.
MSI PRO MAX: QD-OLED ultrawide per lavorare, creare e giocare
MSI PRO MAX 341QPXW14G è un monitor ultrawide da 34 pollici che porta la tecnologia QD-OLED di quinta generazione in un contesto principalmente orientato alla produttività. La qualità dell'immagine è elevatissima, il formato 21:9 è ideale per il multitasking e la dotazione di porte trasforma il monitor in un vero hub per Mac, PC e dispositivi mobili. Il limite principale è invece il refresh rate di soli 144 Hz, che lo allontana dai giocatori competitivi più esigenti
Tutti gli articoli Tutte le news

Vai al Forum
Rispondi
 
Strumenti
Old 09-04-2010, 10:13   #1
NeoTheAdvocate
Member
 
Iscritto dal: Mar 2008
Messaggi: 141
Subordinare l'esecuzione di uno script bash all'inserimento di una password

Mi occorre una blanda protezione per l'esecuzione di un semplice script che monta un paio di posizioni in nfs. Poiché non è esattamente il mio campo, però, non sono riuscito a mettere insieme le poche righe opportune a ciò.
Ogni aiuto è gradito...
Thanx in advance.
NeoTheAdvocate è offline   Rispondi citando il messaggio o parte di esso
Old 09-04-2010, 14:20   #2
Chiancheri
Senior Member
 
L'Avatar di Chiancheri
 
Iscritto dal: Jan 2006
Città: CATANIA
Messaggi: 2101
Quote:
Originariamente inviato da NeoTheAdvocate Guarda i messaggi
Mi occorre una blanda protezione per l'esecuzione di un semplice script che monta un paio di posizioni in nfs. Poiché non è esattamente il mio campo, però, non sono riuscito a mettere insieme le poche righe opportune a ciò.
Ogni aiuto è gradito...
Thanx in advance.
se è solo blanda, ad esempio salvando la password in chiaro, puoi usare semplicemente zenity per chiedere la password e poi con un pò di codice verifichi e vai avanti, altrimenti falla eseguire solo a root e chiedi prima la password di sudo con gksudo o simili.
Chiancheri è offline   Rispondi citando il messaggio o parte di esso
Old 10-04-2010, 10:37   #3
Damage92
Senior Member
 
L'Avatar di Damage92
 
Iscritto dal: Sep 2008
Città: Roma
Messaggi: 1382
Ma le partizioni non possono essere montate solo da root? Vuol dire che comunque gli utenti dovrebbero essere sudoers per eseguire lo script...

Puoi comunque configurare /etc/sudoers in modo da permettere a certi utenti di eseguire solo il tuo script con i privilegi di root.
Ovviamente lo script deve appartenere a root, in modo che gli utenti non possano modificalo ed eseguire quello che vogliono!
In /etc/sudoers puoi inserire una riga così:
<nomeutente> ALL = <percorso/dello/script>

guida generale: http://www.gentoo.org/doc/it/sudo-guide.xml
Poi non so se è giusto o se funziona! Prova

Ultima modifica di Damage92 : 10-04-2010 alle 10:45.
Damage92 è offline   Rispondi citando il messaggio o parte di esso
Old 12-04-2010, 11:40   #4
NeoTheAdvocate
Member
 
Iscritto dal: Mar 2008
Messaggi: 141
Grazie per le risposte.

Entro nel merito.

Si tratta di pc di uso comune (in spazio comune: segreteria) la cui password per l'accesso dell'utente deve essere nota a tutti (così come la password di root: si tratta di Ubuntu 10.04, e vorrei non dover creare un altro utente... :P ).

Lo script in questione monta alcune unità di uso esclusivo, il cui accesso deve quindi essere limitato e protetto da password diversa da quella di accesso dell'utente. Non importa crittografia della chiave, solo appunto un limite all'accesso molto blando a livello di interfaccia utente.

Avevo pensato di impostare lato server (ubuntu 8.04) una password per il montaggio delle unità NFS ma mi pare che la cosa non possa esser fatta in modo così immediato e diretto come con Samba (e non vorrei dover passare a Samba).

Per cui la soluzione più semplice mi è sembrata quella di togliere le righe delle unità in questione da fstab (e in effetti mi giocherei il mount da user ), e impostare uno script che le monti il quale però prima di essere eseguito chieda la password, diversa da quella dell'utente in uso.
NeoTheAdvocate è offline   Rispondi citando il messaggio o parte di esso
Old 12-04-2010, 15:19   #5
Damage92
Senior Member
 
L'Avatar di Damage92
 
Iscritto dal: Sep 2008
Città: Roma
Messaggi: 1382
Quote:
Originariamente inviato da NeoTheAdvocate Guarda i messaggi
Si tratta di pc di uso comune (in spazio comune: segreteria) la cui password per l'accesso dell'utente deve essere nota a tutti (così come la password di root: si tratta di Ubuntu 10.04, e vorrei non dover creare un altro utente... :P
se tutti conoscono la password di root (o più semplicemente c'è un solo utente che ed è anche sudoers) allora non ha senso "proteggere" il mount, dato che tutti possono comunque eseguirlo...
Se poi sei sicuro che gli utenti sono niubbi e non sanno di poterlo fare, allora il consiglio di Chiancheri è una buona soluzione.
Altrimenti penso che si possa di meglio fare mettendo le mani nel file /etc/sudoers
Damage92 è offline   Rispondi citando il messaggio o parte di esso
Old 21-04-2010, 17:00   #6
NeoTheAdvocate
Member
 
Iscritto dal: Mar 2008
Messaggi: 141
Quote:
Originariamente inviato da Damage92 Guarda i messaggi
se tutti conoscono la password di root (o più semplicemente c'è un solo utente che ed è anche sudoers) allora non ha senso "proteggere" il mount, dato che tutti possono comunque eseguirlo...
Se poi sei sicuro che gli utenti sono niubbi e non sanno di poterlo fare, allora il consiglio di Chiancheri è una buona soluzione.
Altrimenti penso che si possa di meglio fare mettendo le mani nel file /etc/sudoers
sono niubbissimi, basta l'ostacolo più banale
NeoTheAdvocate è offline   Rispondi citando il messaggio o parte di esso
Old 21-04-2010, 17:06   #7
NeoTheAdvocate
Member
 
Iscritto dal: Mar 2008
Messaggi: 141
Quote:
Originariamente inviato da Chiancheri Guarda i messaggi
se è solo blanda, ad esempio salvando la password in chiaro, puoi usare semplicemente zenity per chiedere la password e poi con un pò di codice verifichi e vai avanti, altrimenti falla eseguire solo a root e chiedi prima la password di sudo con gksudo o simili.
root non va bene per la coincidenza con la password di utente (ubuntu)

in concreto quale codice dovrei usare?
NeoTheAdvocate è offline   Rispondi citando il messaggio o parte di esso
Old 21-04-2010, 19:15   #8
Damage92
Senior Member
 
L'Avatar di Damage92
 
Iscritto dal: Sep 2008
Città: Roma
Messaggi: 1382
Proporrei un'alternativa... i gruppi!
Se crei un gruppo apposta, e dai i permessi di esecuzione dello script solo a quel gruppo, poi puoi decidere chi può e chi non può eseguire lo script!
Forse non ci sarebbe neanche bisogno della password di root, perché tra le opzioni di fstab c'è:
# nouser - Impedisce ai normali user di montare il filesystem
che è abilitata di default. Togliendola, gli utenti potranno fare il mount di quel filesystem.
Cosa ne dite?
Damage92 è offline   Rispondi citando il messaggio o parte di esso
Old 21-04-2010, 20:17   #9
litocat
Senior Member
 
Iscritto dal: May 2008
Messaggi: 1499
In pratica tutti quelli che accedono al computer usano lo stesso account utente, ma vuoi che solo alcuni di loro possano montare determinati dispostivi. Inoltre non vuoi creare un secondo utente. Allora:

1) non serve dare a nessuno la password di root, anzi sarebbe stupido... se per tua stessa ammissione sono tutti dei niubbi

2) la soluzione più pulita è avere due utenti, di cui solo ad uno dai il permesso di montare i suddetti dispositivi come root tramite sudo

3) se proprio non vuoi dover mantenere due account utente bisogna che mi spieghi il motivo, perchè non mi è affatto chiaro. Forse il problema è semplicemente che non vuoi, ogni volta che modifichi qualcosa per un utente, dover rifare tutto una seconda volta per l'altro. Se è così puoi utilizzare il secondo account come semplice "account d'appoggio". Dai a utente2 i permessi di montare i suddetti dispositivi come root tramite sudo e dai ad utente1 la possibilità di utilizzare sudo per montare i dispositivi come se fosse utente2. In concreto:

(a) aggiungi ad /etc/sudoers queste due righe:

utente2 ALL = ( root ) /sbin/mount <dispostivo>
utente1 ALL = ( utente2 ) NOPASSWD: /bin/sudo /sbin/mount <dispostivo>

(b) a questo punto utente1 può montare il dispositivo eseguendo (gli verrà chiesta la password di utente2):

/bin/sudo -u utente2 /bin/sudo /sbin/mount <dispositivo>

Ultima modifica di litocat : 21-04-2010 alle 20:19.
litocat è offline   Rispondi citando il messaggio o parte di esso
Old 22-04-2010, 12:58   #10
NeoTheAdvocate
Member
 
Iscritto dal: Mar 2008
Messaggi: 141
Quote:
Originariamente inviato da litocat Guarda i messaggi
In pratica tutti quelli che accedono al computer usano lo stesso account utente, ma vuoi che solo alcuni di loro possano montare determinati dispostivi. Inoltre non vuoi creare un secondo utente. Allora:

1) non serve dare a nessuno la password di root, anzi sarebbe stupido... se per tua stessa ammissione sono tutti dei niubbi

2) la soluzione più pulita è avere due utenti, di cui solo ad uno dai il permesso di montare i suddetti dispositivi come root tramite sudo

3) se proprio non vuoi dover mantenere due account utente bisogna che mi spieghi il motivo, perchè non mi è affatto chiaro. Forse il problema è semplicemente che non vuoi, ogni volta che modifichi qualcosa per un utente, dover rifare tutto una seconda volta per l'altro. Se è così puoi utilizzare il secondo account come semplice "account d'appoggio". Dai a utente2 i permessi di montare i suddetti dispositivi come root tramite sudo e dai ad utente1 la possibilità di utilizzare sudo per montare i dispositivi come se fosse utente2. In concreto:

(a) aggiungi ad /etc/sudoers queste due righe:

utente2 ALL = ( root ) /sbin/mount <dispostivo>
utente1 ALL = ( utente2 ) NOPASSWD: /bin/sudo /sbin/mount <dispostivo>

(b) a questo punto utente1 può montare il dispositivo eseguendo (gli verrà chiesta la password di utente2):

/bin/sudo -u utente2 /bin/sudo /sbin/mount <dispositivo>

Ho più o meno smanettato sulla base delle Tue indicazioni e ho più o meno raggiunto il risultato voluto.
Grazie a tutti. M.
NeoTheAdvocate è offline   Rispondi citando il messaggio o parte di esso
 Rispondi


In sella alla Fiido Nomads Pro: e-bike con motore centrale da 100 Nm per il divertimento a 360 gradi In sella alla Fiido Nomads Pro: e-bike con motor...
ASUS Zenbook 14 (UX3480AA): tanta autonomia con uno chassis bello e robusto ASUS Zenbook 14 (UX3480AA): tanta autonomia con ...
MSI PRO MAX: QD-OLED ultrawide per lavorare, creare e giocare MSI PRO MAX: QD-OLED ultrawide per lavorare, cre...
Samsung Micro RGB R95H, il primo LCD a LED rossi, verdi e blu di Samsung alla prova del banco di misura Samsung Micro RGB R95H, il primo LCD a LED rossi...
iPhone 18 Pro: la recensione del miglior iPhone compatto di sempre iPhone 18 Pro: la recensione del miglior iPhone ...
Rivoluzione in arrivo per Xbox su PC: la...
Weekend di offerte Amazon: vano a ruba l...
Quanto costerà la serie Galaxy S2...
Blink ai minimi su Amazon: videocamere M...
Fire TV Stick 4K a 27,99€, Echo Dot a 29...
Samsung e Thierry Henry: svelata la nuov...
Schermo OLED e touch: il MacBook sta per...
Addio conversioni: Google Drive e Docs o...
Arriva il portale di Google che smascher...
Gli iPhone 18 Pro non convincono: Apple ...
NVIDIA torna su macOS con un driver non ...
Engwe ha un modello che è il SUV ...
Le migliori offerte del weekend Amazon: ...
Cina e UE, intesa sulle auto ibride: Pec...
2 lavatrici slim COMFEE’ a 255€ o 280€ s...
Chromium
GPU-Z
OCCT
LibreOffice Portable
Opera One Portable
Opera One 106
CCleaner Portable
CCleaner Standard
Cpu-Z
Driver NVIDIA GeForce 546.65 WHQL
SmartFTP
Trillian
Google Chrome Portable
Google Chrome 120
VirtualBox
Tutti gli articoli Tutte le news Tutti i download

Strumenti

Regole
Non Puoi aprire nuove discussioni
Non Puoi rispondere ai messaggi
Non Puoi allegare file
Non Puoi modificare i tuoi messaggi

Il codice vB è On
Le Faccine sono On
Il codice [IMG] è On
Il codice HTML è Off
Vai al Forum


Tutti gli orari sono GMT +1. Ora sono le: 00:03.


Powered by vBulletin® Version 3.6.4
Copyright ©2000 - 2026, Jelsoft Enterprises Ltd.
Served by www3v