


QNAP avverte: il ransomware Checkmate prende di mira i NAS. Come ridurre i rischi
QNAP ha avvisato i propri clienti di proteggere i NAS da possibili attacchi basati sul ransomware Checkmate. Nel bollettino di sicurezza l'azienda, che sta ancora verificando la portata del problema, illustra alcune contromisure.
di Manolo De Agostini pubblicata il 08 Luglio 2022, alle 09:11 nel canale SicurezzaQNAPNAS Aziendali
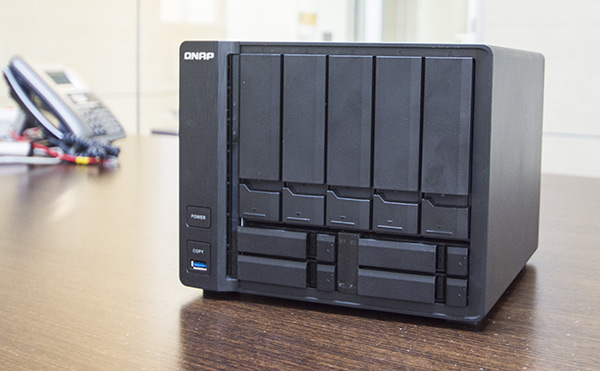
QNAP ha diramato un bollettino di sicurezza in cui avverte i possessori dei propri NAS dell'esistenza di una nuova minaccia, il ransomware Checkmate, capace di cifrare i dati sul dispositivo se non si presta attenzione o non si prendono le contromisure adeguate.
Secondo l'azienda taiwanese, gli attacchi colpiscono i NAS connessi al web, con servizio SMB (Server Message Block) abilitato e account con password deboli che possono essere facilmente indovinate tramite attacchi brute force. "Un nuovo ransomware chiamato Checkmate è stato recentemente portato alla nostra attenzione", si legge in un comunicato dell'azienda.
"Le indagini preliminari indicano che Checkmate attacca tramite servizi SMB esposti a Internet, e sfrutta attacchi a dizionario per superare gli account con password deboli. Una volta che il malintenzionato entra in un dispositivo, cifra i dati nelle cartelle condivise e lascia una nota con nome file '!CHECKMATE_DECRYPTION_README' in ogni cartella". In base a quanto rilevato dagli esperti di sicurezza finora, i creatori di Checkmate chiedono alle vittime di pagare 15.000 dollari in Bitcoin per ottenere un tool di decrittazione e l'apposita chiave.
Mentre per il momento non sembrano esserci possessori di NAS QNAP vittime di Checkmate e l'azienda sta approfondendo la minaccia, il consiglio è quello di non esporre il servizio SMB a Internet o di limitare l'esposizione del NAS mediante l'uso di una VPN. Inoltre, QNAP suggerisce di disabilitare SMB 1 (nel bollettino viene spiegato come fare).
Al tempo stesso, l'azienda consiglia di mantenere il sistema operativo del NAS aggiornato, rivedere le password per renderle più forti e fare regolari backup dei dati contenuti.




 Nokia Innovation Day 2026: la sovranità europea passa dal mercato unico e dai laboratori italiani del gruppo
 In sella alla Fiido Nomads Pro: e-bike con motore centrale da 100 Nm per il divertimento a 360 gradi
 Recensione Google Pixel Watch 5: sembra lo stesso, ma al polso la differenza si sente
 Ray-Ban Meta Audio: arrivano gli occhiali smart senza fotocamera, con audio open-ear e fino a 12 ore di autonomia
 Apple TV 4K: chip A19, CPU più veloce del 50% e surround con quattro HomePod
 Il mercato console sprofonda: i rincari continui frenano le vendite di Microsoft e Sony
 Apple Home Collection: videocamere 2,5K, serrature UWB e termostati Matter per l'ecosistema Casa
 Apple presenta HomeView, il nuovo hub domestico con Siri AI e Apple Intelligence
 Apple HomePod mini 2 arriva in Italia: audio surround, Sound Glow e nuovi colori a 169 euro
 SFSCON 2026: la sovranità digitale al centro della South Tyrol Free Software Conference
 Cooler Master GPU Shield arriva in Europa: monitora il connettore della scheda video e interviene in caso di anomalie
 Wolters Kluwer Tax & Accounting potenzia la suite Genya con nuove funzioni di IA
 NVIDIA accelera il DLSS 5: il nuovo modello è fino a 10 volte più veloce rispetto a marzo
 Character.ai in bancarotta, Disney pronta a banchettare sugli asset con 20 milioni di dollari
 realme passa a ColorOS 17 con Android 17, aggiornamenti da ottobre per quattro modelli
 OPPO presenta ColorOS 17: più fluidità, AI agentica e nuove funzioni per gli smartphone
 Giochi PS2 su smartphone Android: ARMSX2 2.8.3 migliora notevolmente il supporto







12 Commenti
Gli autori dei commenti, e non la redazione, sono responsabili dei contenuti da loro inseriti - infoMagari poi con le credenziali "di fabbrica". admin/admin o admin/password per andare sul sicuro !
Chiariamoci, come sempre auguro di cuore il peggior destino possibile, ad esempio vent'anni di pena da scontare in miniera a spezzarsi la schiena, ai delinquenti criminali come questi che si arricchiscono ricattando il prossimo.
Sono pure raggiungibili tramite telegram per le trattive per il decriptaggio dei files, questi ignobili suini. Nel link c'è anche il tool per il ripristino dei files compromessi.
Magari poi con le credenziali "di fabbrica". admin/admin o admin/password per andare sul sicuro !
Chiariamoci, come sempre auguro di cuore il peggior destino possibile, ad esempio vent'anni di pena da scontare in miniera a spezzarsi la schiena, ai delinquenti criminali come questi che si arricchiscono ricattando il prossimo.
Sono pure raggiungibili tramite telegram per le trattive per il decriptaggio dei files, questi ignobili suini. Nel link c'è anche il tool per il ripristino dei files compromessi.
Sò personalmente di persone che lavorano nel campo IT che lasciano storage aziendali esposti sulla intranet (senza separarli da vLAN, rete differente, etc) e su internet con le password/porte di default
E magari accessibili dalla rete wifi guest. Questa è gente che o è completamente incompetente o completamente svogliata. In entrambi i casi da licenziare e mandare a casa. Subito.
Altro che campo IT, questi farebbero danni anche a raccogliere frutta nei CAMPI.
Magari poi con le credenziali "di fabbrica". admin/admin o admin/password per andare sul sicuro !
Chiariamoci, come sempre auguro di cuore il peggior destino possibile, ad esempio vent'anni di pena da scontare in miniera a spezzarsi la schiena, ai delinquenti criminali come questi che si arricchiscono ricattando il prossimo.
Sono pure raggiungibili tramite telegram per le trattive per il decriptaggio dei files, questi ignobili suini. Nel link c'è anche il tool per il ripristino dei files compromessi.
Se ti dicessi che in diverse strutture CNR non è automatica la concessione di una VPN?
Prendo atto !
Aggiornamenti, patch, analisi dei log, firewall, ids, edr...
Noi in azienda abbiamo beccato un ransomware e siamo stati chiusi una settimana, nonostante avessimo tutto a puntino e tutti i sistemi Enterprise (switch HP supportati, firewall Sophos, Darktrace, Office 365 Premium, etc...).
Figuriamoci come si possa solo pensare di avere un minimo di sicurezza a casa con un dispositivo esposto ad internet dove davanti c'è solamente un router home che magari non riceve neppure più aggiornamenti firmware da una vita...
A mio modesto avviso a casa o NAS rigorosamente non esposti, neanche tramite VPN, oppure servizi Cloud.
Posso chiederti come è riuscito a compromettervi ? Solito allegato e-mail aperto da utente non troppo skillato oppure qualcosa di più sofisticato ?
Allegato aperto dalla casella personale dell'utente.
Degli umani ci hanno criptato tutto, compresi i vmdk di VMware e i backup online (3 copie su 3 supporti diversi). Abbiamo dovuto restorare tutto (27TB di dati) dal backup offline si tape.
Degli umani ci hanno criptato tutto, compresi i vmdk di VMware e i backup online (3 copie su 3 supporti diversi). Abbiamo dovuto restorare tutto (27TB di dati) dal backup offline si tape.
Mi dispiace molto. Chiamare umani questi delinquenti che mettono in giro queste porcherie è un complimento però credimi. Fortuna il backup off-line, su questo siete stati previdenti. Sicuramente l'avrete già fatta la denuncia alle forze dell'ordine, servirà a poco, ma sempre meglio farla.
Solo un ultimo dubbio, se vuoi, ma come sono arrivati a criptare i backup ? Sono su percorsi/classi di rete raggiungibili nella lan da chiunque o sono andati a caccia. Domando per confrontarmi, perchè prima o poi capiterà anche a me di dovermi confrontare con questa feccia.
Solo un ultimo dubbio, se vuoi, ma come sono arrivati a criptare i backup ? Sono su percorsi/classi di rete raggiungibili nella lan da chiunque o sono andati a caccia. Domando per confrontarmi, perchè prima o poi capiterà anche a me di dovermi confrontare con questa feccia.
La denuncia l'abbiamo fatta ma ovviamente non porterà a nulla, hanno sempre agito dietro vpn...
Sono andato a caccia, ricostruendo tutto, noi IT più una società di sicurezza esterna, è emerso che sono rimasti mesi silenti all'interno della nostra rete,"studiandoci".
I backup sono su VLAN diverse gestite dal firewall, e raggiungibili solo dalla VLAN dei server...
Sono stati molto molto bravi...
Per fortuna la proprietà ha capito, oggi o crei un reparto interno di cyber security che passa tutto il giorno ad annalizzare log, traffico, comportamenti etc... oppure bisogna mettere in preventivo che prima o poi capiterà, non ci sono santi che tengano.
Devi effettuare il login per poter commentare
Se non sei ancora registrato, puoi farlo attraverso questo form.
Se sei già registrato e loggato nel sito, puoi inserire il tuo commento.
Si tenga presente quanto letto nel regolamento, nel rispetto del "quieto vivere".